Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
Enter your email address below and subscribe to our newsletter
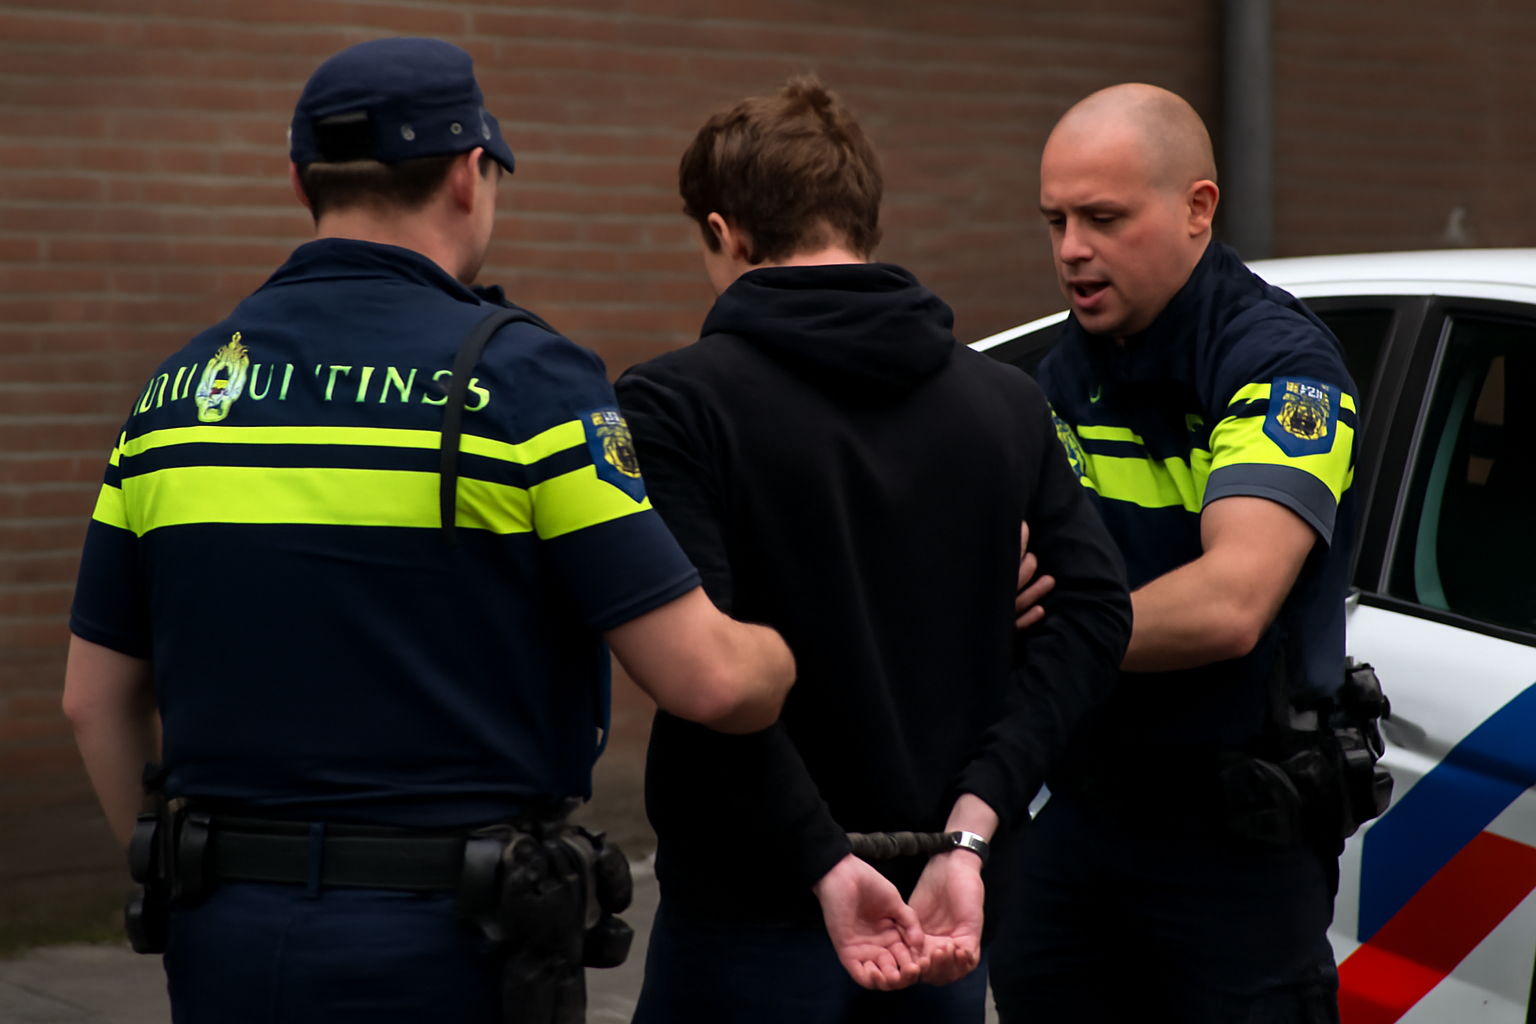
A prisão ocorreu em 15 de setembro, antes do ataque ao FBI que o próprio grupo dizia ter realizado em 21 de setembro, informou a reportagem. As autoridades neerlandesas mantêm o suspeito detido e não descartam novas prisões no caso.
Stan Duijf, que lidera as investigações sobre cibercrime nos Países Baixos, afirmou em comunicado que o grupo ShinyHunters é responsável por um grande número de vítimas nacionais e internacionais e que a prisão representa um avanço na investigação.
O diretor do FBI, Kash Patel, agradeceu os parceiros neerlandeses em mensagem publicada na rede social X: “Neste exato momento, equipes do FBI trabalham ativamente com parceiros para obter e executar mais pistas na investigação em curso baseada nesta prisão”, disse ele, segundo a BBC.
Em mensagem citada pela reportagem, ele alertou que a crença em anonimato ou proteção de amigos não tem impedido prisões e que, quanto mais tempo alguém permanecer vinculado ao grupo, mais informações as autoridades conseguem reunir.
ShinyHunters afirmou ter invadido servidores do FBI em 21 de setembro e começou a contatar jornalistas no dia seguinte, compartilhando amostras e capturas de tela dos dados que dizia ter obtido. A BBC informou ter verificado uma pequena parte desse material, que aparentou ser genuína.
O coletivo disse ter explorado uma vulnerabilidade no sistema de armazenamento em nuvem da Oracle usado por várias plataformas do FBI, incluindo FBIJOBS, FBI BEAST (usado para checagens de antecedentes), FBI MedLink (registros médicos) e FBI BICS (informações de investigação). Segundo a mensagem do grupo no chamado “dark web”, o objetivo não teria sido financeiro: eles pediram que a agência retirasse um aviso público de maio que os descrevia como “atores de ameaça” e os criticava por usar reivindicações de acesso a informações sensíveis para pressionar vítimas.
A reportagem lembra que o ShinyHunters é um coletivo internacional de hackers, com origem atribuída à France, e que já reivindicou ataques anteriores de alto perfil, como os direcionados à Rockstar Games em abril e à plataforma educacional Canvas em maio.