Newsletter Subscribe
Enter your email address below and subscribe to our newsletter
Enter your email address below and subscribe to our newsletter
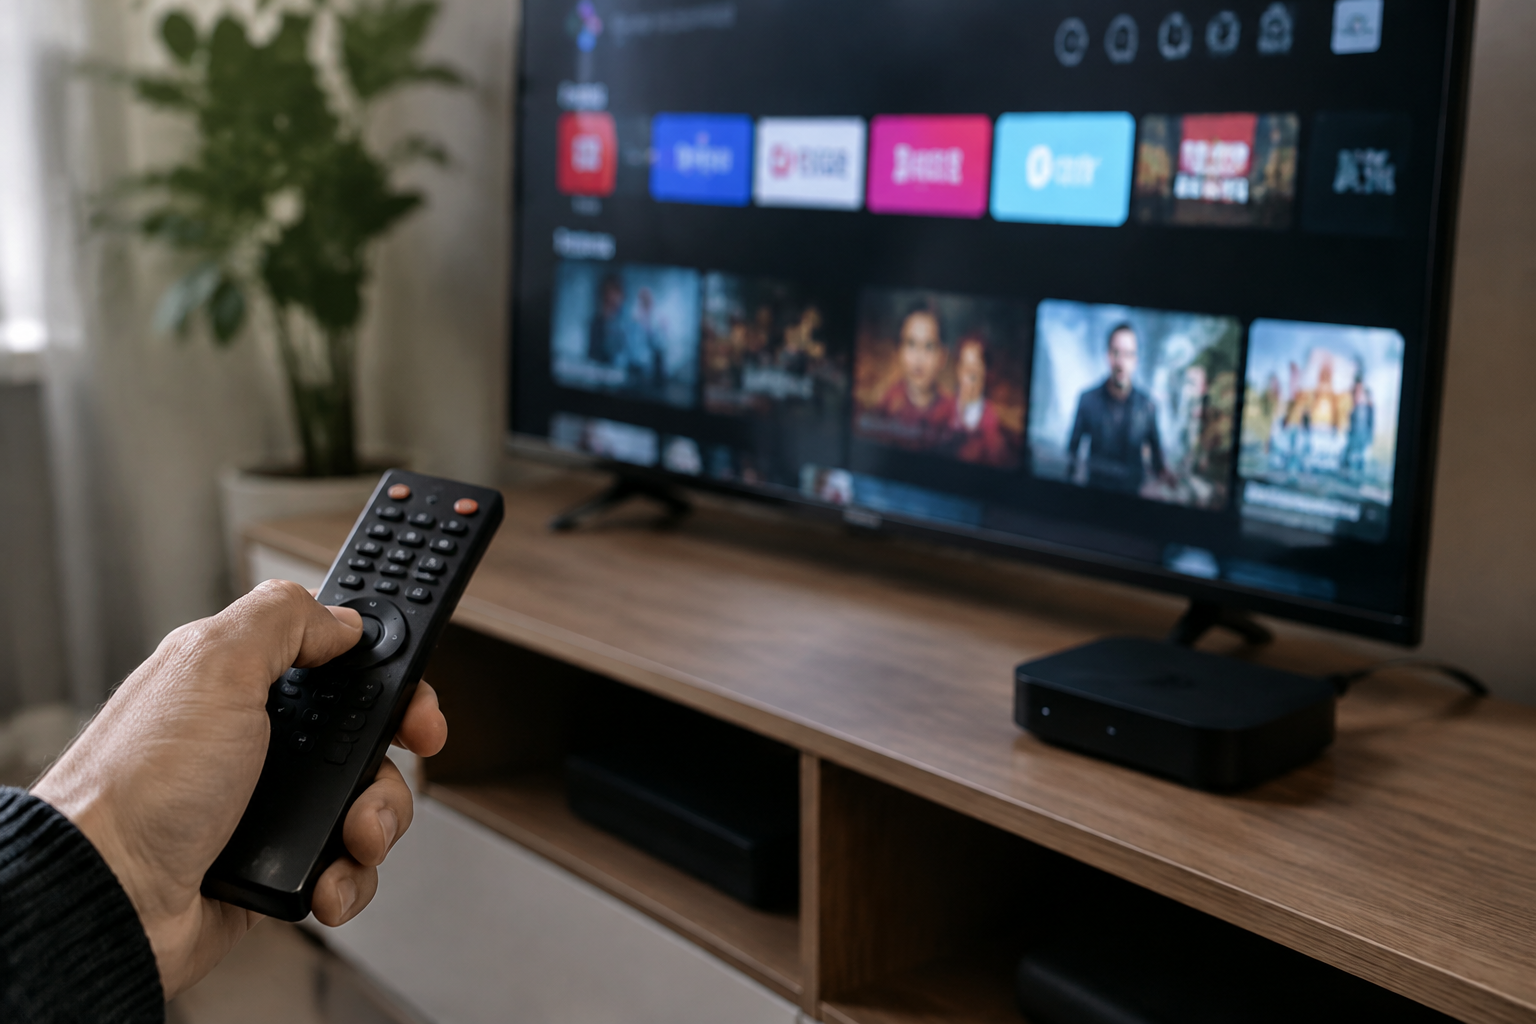
Segundo o UOL, uma operação internacional liderada pelo Google, com participação de forças policiais e empresas de segurança, desmantelou uma rede que infectou mais de 1,3 milhão de aparelhos de TV Box com Android em vários países. No Brasil, foram identificados 150.080 dispositivos contaminados.
O malware, chamado XCPE, era instalado de fábrica pela fabricante chinesa Videostrong e funcionava em segundo plano sem impedir a reprodução de vídeos. De acordo com o UOL, os aparelhos eram usados para formar uma rede de proxies residenciais, permitindo que criminosos utilizassem a conexão das vítimas em fraudes e outros ataques virtuais.
Dados de telemetria da empresa de cibersegurança TrendAI, citados pelo UOL, colocam o Brasil atrás apenas da Malásia, que registrou 300.390 aparelhos infectados. Iraque, México e Taiwan apareceram na sequência, com 124.298, 94.588 e 88.350 dispositivos contaminados, respectivamente.
O vírus teria sido distribuído em mais de 200 modelos de conversores, incluindo aparelhos de marcas próprias da Videostrong e equipamentos genéricos vendidos com diferentes nomes. Ainda segundo o UOL, o código era programado para permanecer inativo durante os testes de segurança e baixar arquivos maliciosos após a primeira inicialização em casa.
Como o malware foi inserido no firmware, a restauração do Aparelhos para as configurações de fábrica não elimina necessariamente o programa. O código pode ser reinstalado quando o Dispositivos é reiniciado.
A ação internacional desativou os servidores que enviavam comandos aos aparelhos, e o Google rompeu contratos comerciais com a Videostrong. Isso não removeu, porém, o código armazenado nos dispositivos já vendidos. A orientação citada pelo UOL para quem suspeitar de infecção é desconectar a TV Box do Wi-Fi e do cabo de rede.
O UOL informa que a Anatel recomenda verificar o selo físico de homologação no Aparelhos e na embalagem. O consumidor também pode consultar, no portal da agência, se o modelo ou o número de homologação está na lista de dispositivos aprovados.
A Videostrong não respondeu aos pedidos de comentário mencionados pelo UOL. A reportagem também informou que o site oficial da empresa saiu do ar após o desmantelamento da rede.
Fonte: UOL.